Verinizin nerede olduğunu, nereden geldiğini, nereye gittiğini, kimin eriştiğini ve ne kadar kaynak tükettiğini tek bir kurum içi kontrol katmanında görün.
Zamanla büyüyen veri altyapılarında bilgi birkaç kıdemli uzmanın hafızasına hapsolur ve kurumlar şu beş kritik soruyla karşı karşıya kalır:
Depolama alanının ve yedekleme bütçesinin ne kadarı aktif verilerden, ne kadarı yıllardır hiç sorgulanmayan unutulmuş tablolardan oluşuyor?
Yönetime veya denetime sunulan bir değer hangi kaynaktan geliyor ve hangi dönüşümlerden geçiyor?
Bir kolon, tablo veya şema değiştirildiğinde ya da yeni sürüm canlıya alındığında hangi iş süreçleri ve raporlar bozulabilir?
Hangi veri akışları çalışıyor, hangi ağır sorgular sistemde darboğaz yaratıyor ve hangi tablolarda kalite ihlali var?
Bir tablonun iş sahibi kimdir, hangi sınıfa tabidir ve bu tabloya kimlerin erişim/yazma yetkisi vardır?
Verinizi haritalandırın, temizleyin, koruyun, simüle edin ve operasyonunuzu tek kokpitten yönetin.
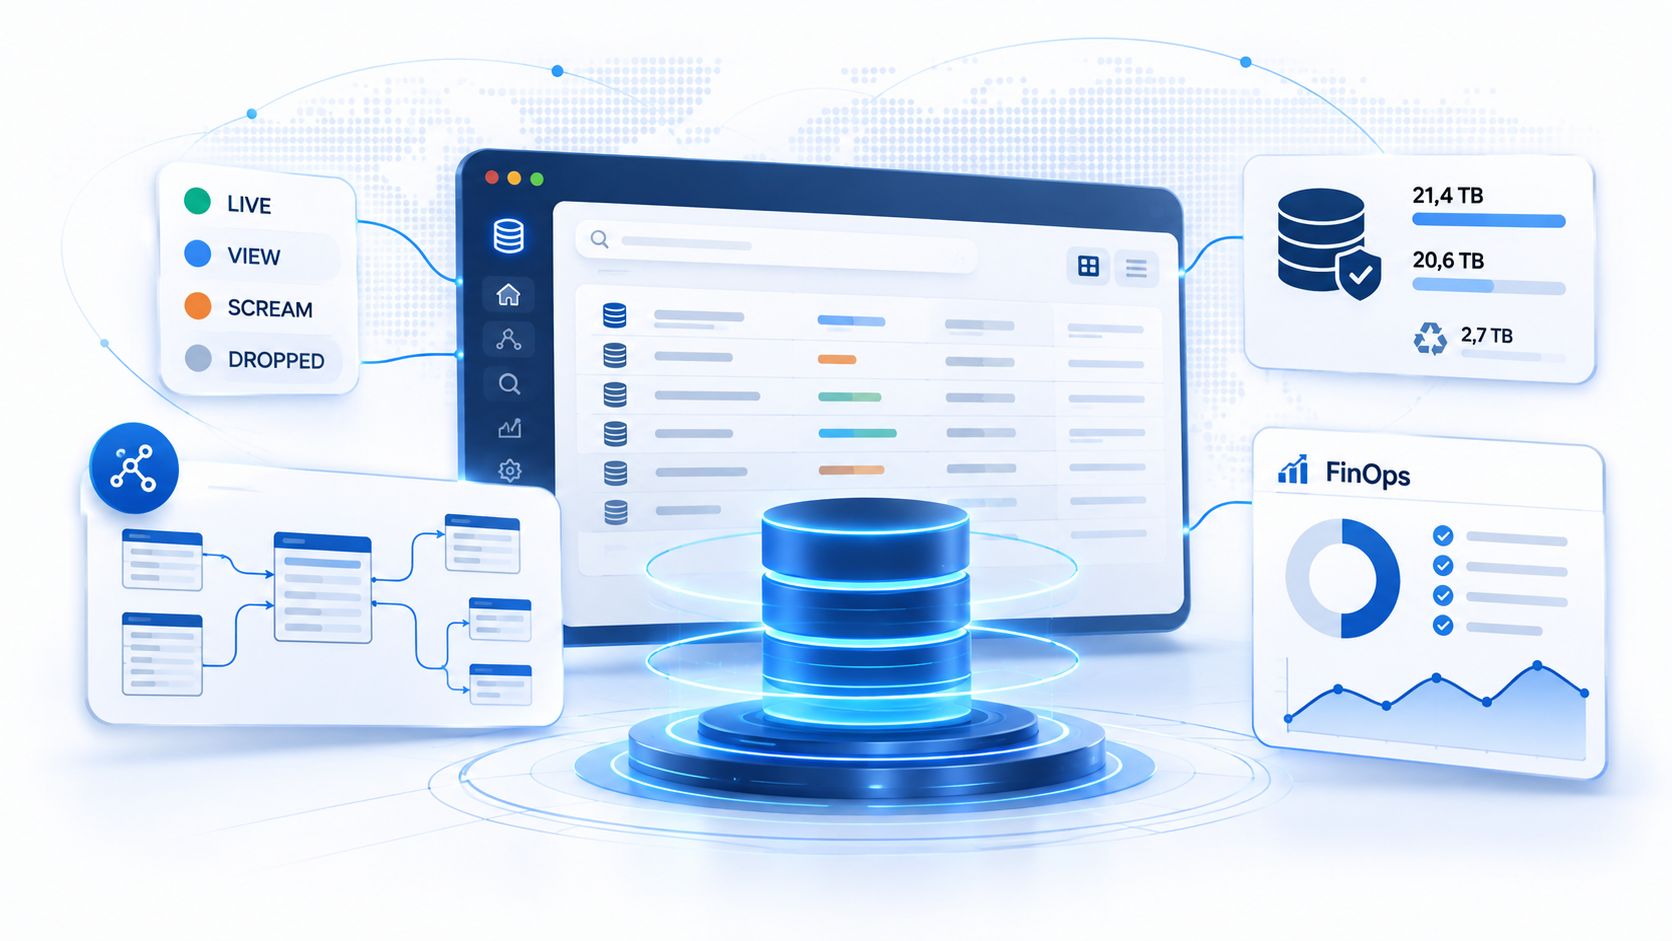
19 deterministik kriterle Karanlık Veriyi (Dark Data), tablo şişkinliğini (MVCC Bloat) ve klon tabloları tespit edin. 5 aşamalı Audit Sprint ve Scream Test ile güvenli temizlik sağlayın.
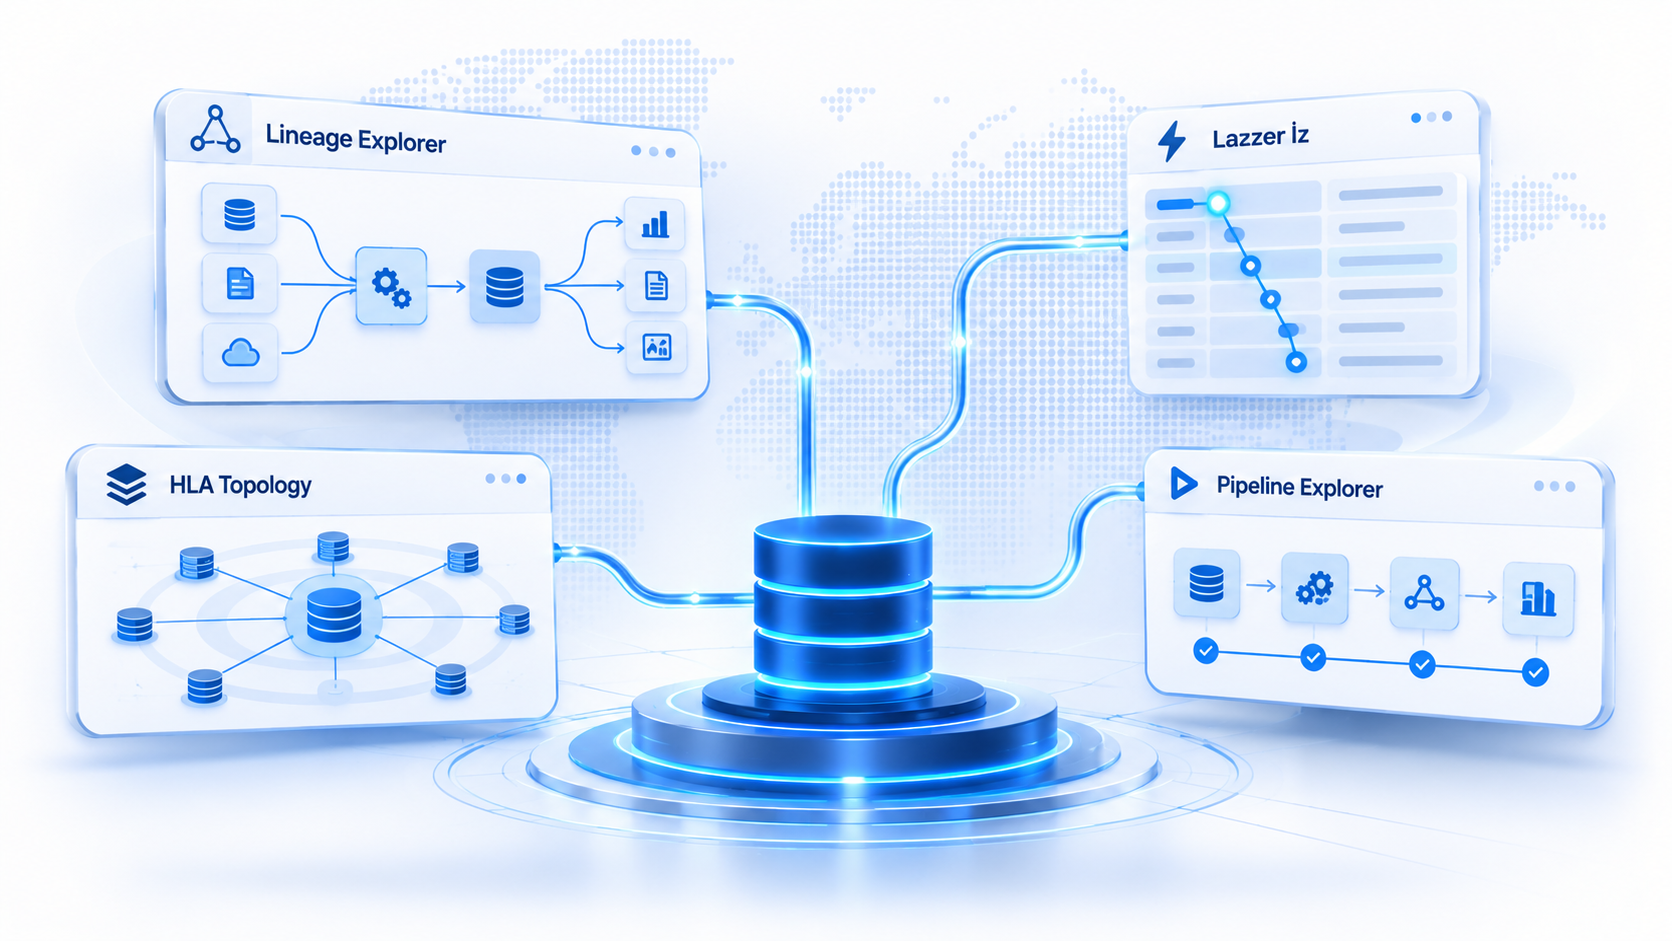
4 amaca özel görsel tuval ile tablo ve kolon seviyesinde uçtan uca akışı görün. Herhangi bir kolona tıklayarak Lazer Kolon İzi ile yalnızca ilgili kaynak ve hedefleri aydınlatın.
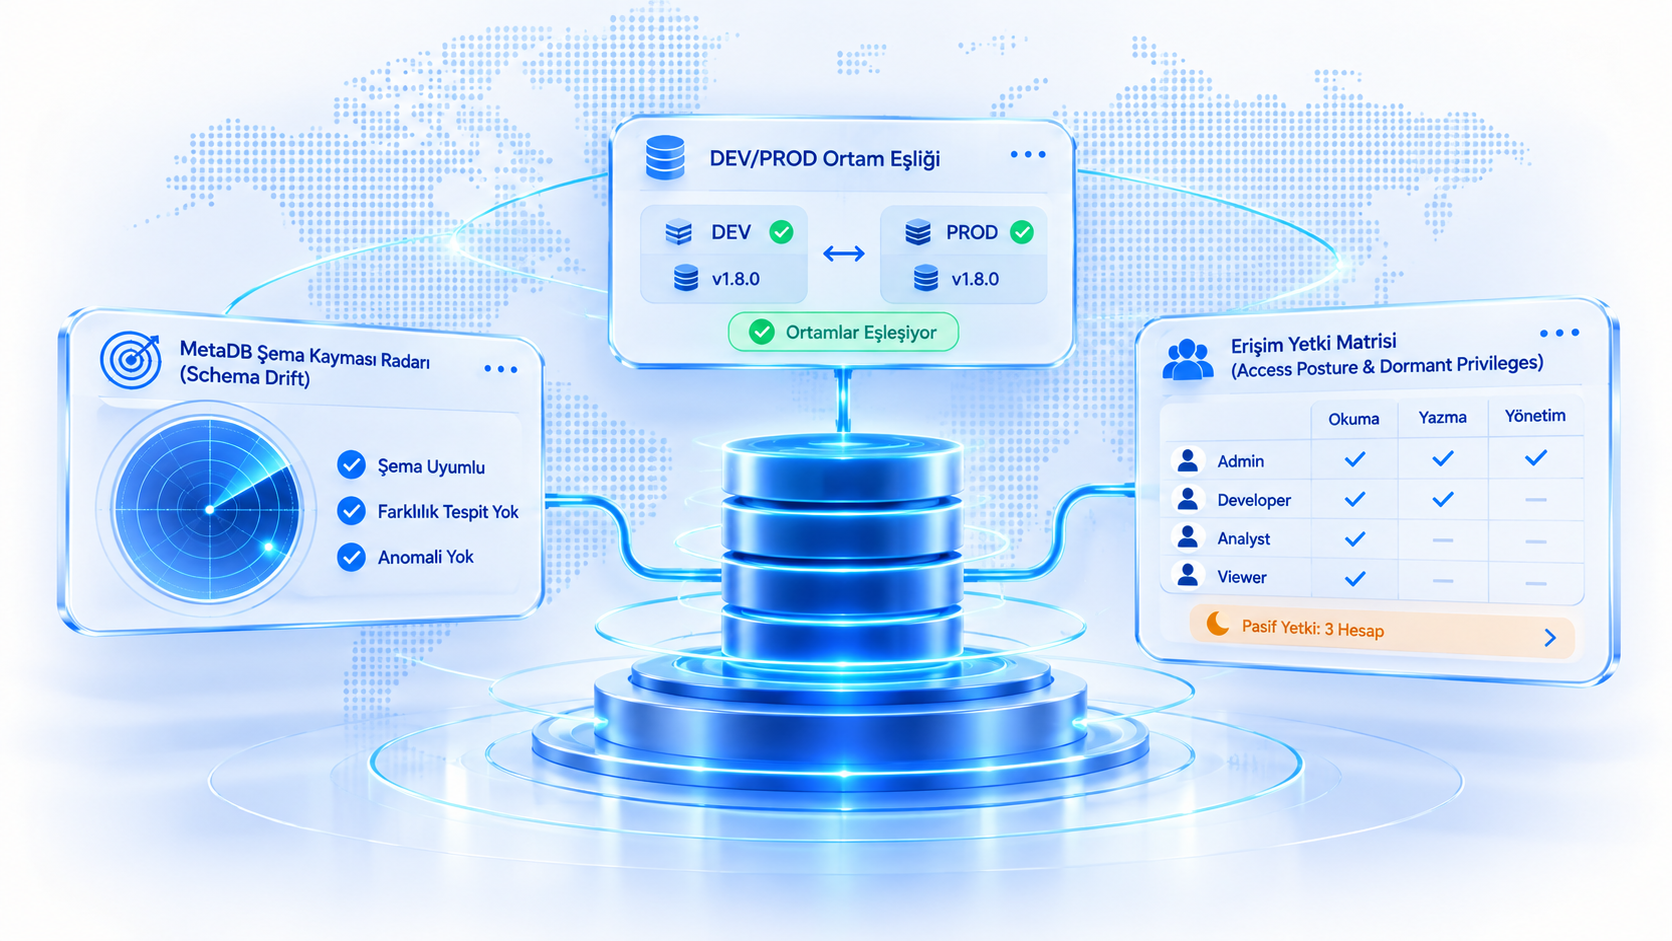
What-If Etki Simülatörü ile değişiklik öncesi kırılacak raporları görün. DEV/UAT ve PROD ortamları arasındaki eksik tablo, kolon ve kod farklarını canlıya geçiş öncesi yakalayın.
Veri sağlığını 6 boyutta (Boş Değer, Hacim Sapması, Güncellik SLA, Özel SQL) izleyin. Kalite ihlallerinde aşağı akış raporlarını CONTAMINATED bayrağıyla değiştirilemez deftere kaydedin.
TCKN ve IBAN gibi kişisel verilerin ara tablolara yayılımını otomatik etiket aktarımıyla izleyin. Aşırı yetkili servis hesaplarını ve 180 gündür uyuyan (dormant) yetkileri denetleyin.
Tabloların LIVE, VIEW, SCREAM veya DROPPED yaşam döngüsü rozetlerini anında görün. PK/FK, veri tipleri ve iş terimlerini Governance Scorecard ile merkezi olarak yönetin.
Her tarama değiştirilemez zaman damgalı çerçeveler olarak kaydedilir. "Geçen yıl bu rapor hangi kaynaktan besleniyordu?" sorusunu o günkü şema topolojisiyle kanıtlayın.
Ardışık taramalar arasındaki bildirilmemiş BREAKING DDL değişimlerini yakalayın. Full Table Scan, I/O beklemeleri ve ağır SQL sorgularını doğrudan ilgili katalog tablolarıyla ilişkilendirin.
Oracle, SQL Server, PostgreSQL, MySQL ve MariaDB veritabanlarını bağımsız Workspace veya Global Katalog altında inceleyin; Oracle ODI ve ETL dönüşümlerini uçtan uca ayrıştırın.
Kurumsal veri kataloğu, lazer kolon soy ağacı, ortam eşliği ve yetki analizini tek çatı altında sunan modern arayüz.
MetaDB v2.4 Enterprise LTS — Küresel Katalog ve Platform Çalışma Alanı (Oracle, SQL Server, PostgreSQL, MySQL, MariaDB bağımsız ve birleşik görünümü).
"Yanlış bir tabloyu silersek kritik bir rapor bozulur" korkusuna karşı 5 aşamalı, onaylı ve geri alınabilir yaşam döngüsü.
Veritabanlarının kendi kullanım istatistikleri salt-okunur olarak toplanır; hangi tablonun ne zaman okunduğu ve yazıldığı kayıt altına alınır.
Toplanan telemetri 19 kriter üzerinden analiz edilir, risk skoru hesaplanır. Yasal saklama zorunluluğu olan veya yılda bir okunan tablolar PROTECTED / LEGAL_HOLD olarak kilitlenir.
Aday tablolar, sürekli değişen hedeflerin peşinden koşulmasını önlemek için dondurulmuş bir Audit Sprint listesi olarak ilgili iş biriminin (Steward Inbox) onayına sunulur.
Onaylanan tablo silinmez; önce 30 gün boyunca erişimi geçici olarak kısıtlanır (Yumuşak Karantina). Bu sürede bir süreç veya kullanıcı tabloya ihtiyaç duyarsa tek tuşla geri açılır.
Karantina süresinde hiçbir itiraz gelmeyen veri, kurum kurallarına göre güvenli şekilde kaldırılır veya ekonomik arşiv/nesne depolama katmanlarına taşınır.
MetaDB, kurumunuzun katı güvenlik ve regülasyon gereksinimlerine göre şirket içinde tam yalıtımlı çalışır.
İş verinizi kopyalamaz veya dışarı çıkarmaz; kurumun kendi sunucuları üzerinde salt-okunur (read-only) bağlantılarla çalışır.
Ajan kurulumu gerektirmez; 4-8 GB RAM seviyesindeki tek bir sanal sunucu (VM) üzerinde çalışarak mevcut veritabanlarına yük bindirmez.
Savunma sanayii, kamu, telekom ve finans için dış dünyaya sıfır bağlantı (Zero Phone-Home) ve Ed25519 donanım kilitlemeli çevrimdışı lisanslama modeli.
İş Sözlüğü ve Veri Kalitesi kuralları, Steward Triage Inbox üzerinden merkezi onay ve sahiplik iş akışlarıyla birlikte yönetilir.
Orta ölçekli yapılarda birkaç hafta, büyük ölçekli ve çok katmanlı yapılarda yaklaşık 3 aya yayılan gerçekçi POC takvimi ile MetaDB'nin değerini kendi ortamınızda risksiz görün.
Kurum içi VM (4-8 GB RAM) kurulumu, salt-okunur bağlantıların tanımlanması. (Çıktı: Kapsam ve güvenlik sınırları netleşir.)
Onaylı şemaların taranması, tablolar, görünümler ve platformlar arası ilişkilerin çıkarılması. (Çıktı: Kurumsal veri envanteri ve haritası oluşur.)
Kritik raporların kolon bazlı soy ağacı (Lineage) ve DEV/PROD şema farklarının (Release Parity) incelenmesi. (Çıktı: Rapor kökeni ve değişiklik riskleri netleşir.)
19 kriterli atıl veri analizi, kalite kuralları ve aşırı/uyuyan yetki matrisinin çalıştırılması. (Çıktı: Atıl kapasite (TB) ve güvenlik bulguları raporlanır.)
Audit Sprint paketleri ve Scream Test sonuçlarının derlenmesi. (Çıktı: Kendi maliyetini çıkartan somut ROI tablosu yönetime sunulur.)
Kurum içi 4-8 GB RAM sanal sunucunuzda, salt-okunur yetkilerle ve sıfır ajan kurulumu ile MetaDB'nin sunduğu depolama tasarrufunu ve derin lineage şeffaflığını kendi veritabanlarınızda deneyimleyin.
Ücretsiz POC ve Canlı Demo Talep Edin